Peste 200.000 de sisteme informatice din 150 de ţări, afectate
Cel mai mare atac cibernetic din istorie
×
ďż˝ n c h i d e
g a l e r i a
f o t o
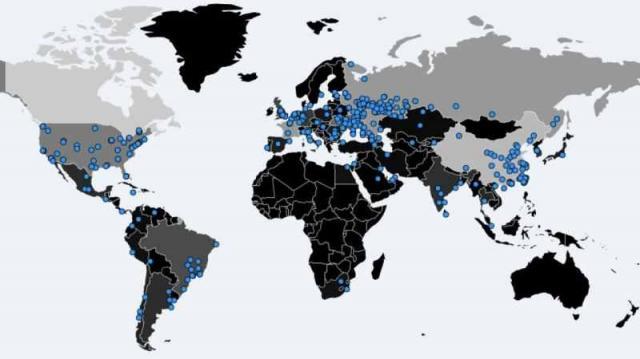
O hartã a zonelor afectate de atacul „WannaCry”, potrivit site-ului Malwaretech
Dimensiune font:
Autor: MEx,
15.05.2017
• Atacurile au fost lansate cu virus informatic care blochează computerele şi solicită plăţi în valoare de 300 de dolari, pentru deblocare, în moneda virtuală Bitcoin
Atacul cibernetic de proporţii care a pornit vineri a afectat 200.000 de computere din 150 de ţări, spune şeful agentiei de combatere a criminalităţii Europol care adaugă că se teme de faptul că numărul de victime va creşte puternic cînd oamenii se vor intoarce luni la muncă şi îşi vor deschide calculatoarele. „Gestionam operaţiuni de contracarare pentru 200 de atacuri cibernetice pe an, însă niciodată nu am vazut aşa ceva“, mai spune seful agenţiei.
Numărul celor afectaţi va creşte
Rob Wainwright, director al Europol, a declarat la postul britanic ITV că elementul special al acestui atac ţine de faptul că ransomware-ul este folosit împreună cu un „vierme“ cibernetic, astfel că infectarea s-a rpăspîndit automat. „Răspîndirea pe plan global este fără precedent. Cele mai noi cifre arată 200.000 de «victime» în peste 150 de ţări, iar dintre ele foarte multe sînt companii, inclusiv unele foarte mari“. El mai spune ca ameninţarea se intensifică şi clar că numărul celor afectaţi va creşte. „Sînt ingrijorat de modul în care numerele vor continua să crească după ce oamenii se vor duce la muncă şi îşi vor deschide calculatoarele luni dimineaţă“.
Mai mulţi experţi în securitate cibernetică sînt de a aceeaşi părere. Un tînăr cercetător britanic, cunoscut drept MalwareTech, care în mod accidental a găsit o soluţie de oprire a atacului cibernetic de vineri, estimează că „un nou atac informatic va fi lansat (...) foarte probabil chiar luni“.
România, pe locul 9 în topul celor mai afectate ţări
O serie de atacuri informatice au fost semnalate, vineri săre sîmbătă, în peste o sută de ţări, inclusiv în Marea Britanie, Statele Unite, China, Rusia, Spania, Italia şi Vietnam, dar şi România. Valul de atacuri cibernetice au afectat Serviciul Naţional Medical din Marea Britanie, Ministerul rus de Interne, compania spaniolă de telecomunicaţii Telefonica, firma americană de curierat FedEx, grupul francez Renault şi alte sute de companii şi instituţii din întreaga lume. „Este cel mai mare atac de tip ransomware din istorie“ a declarat Mikko Hyppone, specialist în cadrul unei companii de securitate cibernetică din Helsinki, potrivit The Telegraph. Atacurile au fost lansate cu virus informatic care blochează computerele şi solicită plăţi în valoare de 300 de dolari, pentru deblocare, în moneda virtuală Bitcoin.
România este printre ţările cele mai afectate de atacul „WannaCry”, potrivit unor site-uri de specialitate. În topul celor aproape 100 de ţări vizate de piraţii informatici, sîntem pe locul nouă, potrivit unui grafic afişat de site-ul securelist.com
Producţie oprită la Uzinele Dacia
O parte a activităţii de producţie a uzinelor Dacia de la Mioveni a fost afectată de atacul cibernetic mondial şi mai mulţi angajaţi au fost trimişi acasă sîmbătă , a anunţat compania, care ia în calcul posibilitatea ca disfuncţionalităţile să fie consecinţa atacului cibernetic care a avut loc la nivel global. Constructorul auto ar fi fost afectat de valul de atacuri cibernetice care a lovit i zeci de ţări. Compania a anunţat că luat măsuri pentru a preveni extinderea problemelor. „O parte a activităţii de producţie a Uzinelor Dacia de la Mioveni a fost afectată de disfuncţionalităţi ale sistemelor informatice şi mai mulţi angajaţi au fost trimişi înapoi la domiciliu, în cursul dimineţii de sîmbătă, 13 mai. Măsura a fost luată pentru a preveni extinderea disfuncţionalităţilor care, la o primă vedere, sînt o consecinţă a atacului cibernetic care a avut loc la nivel global. Pe platforma de la Mioveni a fost convocată o celulă de criză care urmăreşte evoluţia situaţiei”, se arată în comunicatul companiei. Ministrul Comunicaţiilor, Augustin Jianu, a declarat, sîmbătă, pentru News.ro, că nu se ştie în prezent ce companii sau instituţii ale statului au fost afectate, în contextul în care legea nu le obligă pe acestea să raporteze aceste incidente.
Magnitudinea valului de atacuri cibernetice este „fără precedent“
Magnitudinea valului de atacuri care a afectat aproape o sută de ţări este „fără precedent“ şi o investigaţie internaţională complexă este necesară pentru a soluţiona acest caz, a anunţat Europol, agenţia UE pentru cooperare în materie de aplicare a legii, potrivit BBC News online. Agenţia avertizează că o „investigaţie internaţională complexă“ este necesară pentru „a identifica pe cei responsabili“ pentru acest val de atacuri cibernetice care a afectat mai multe ţări din Europa, inclusiv România. Europol a mai comunicat că echipa de securitate cibernetică a agenţiei, EC3, colaborează cu autorităţile relevante din statele afectate pentru a „diminua ameninţarea şi să asiste părţile afectate“.
Cum atacă „WannaCry”
Hackerii au declanşat „WannaCry” printr-o vulnerabilitate a software-ului care făcea parte din kitul de instrumente de supraveghere NSA
„Este vorba de un atac uriaş“, a declarat un specialist citat de BBC, constatând zeci de mii de cazuri ale unor infecţii informatice cu un virus numit „WannaCry“ ori variante ale acestei denumiri. Atacul aduce în discuţie o veche şi lungă dezbatere cu privire la pericolul ce vine din partea unor agenţii precum NSA care colectează şi folosesc software cu puncte slabe pentru spionaj, în loc să alerteze companiile cu privire la astfel de vulnerabilităţi pentru ca acestea să le poată detecta şi rezolva din timp. Virusul de tip malware folosit în valul de atacuri informatice a fost lansat în aprilie de un grup de hackeri intitulat Shadow Brokers, care susţine că descoperit o breşă de securitate menţionată în documentele NSA, dezvăluite de WikiLeaks, potrivit Kaspersky. Grupul de hackeri Shadow Brokers a postat în aprilie o serie de elemente ale unor programe de piraterie. EnternalBlue, unul dintre acestea, s-a dovedit a fi „cel mai semnificativ factor“ în răspândirea virusului folosit în atacurile de vineri, potrivit firmei de securitate Kaspersky Labs.
O vulnerabilitate într-un soft Microsoft
Informaţiile disponibile indică faptul că EternalBlue ar fi fost un cod dezvoltat de Agenţia Naţională de Securitate a Statelor Unite, însă instituţia a refuzat să confirme sau infirme acest lucru. În acest caz, NSA a descoperit o vulnerabilitate, într-un soft Microsoft, care a făcut atacul cibernetic posibil. NSA a raportat problema companiei, după o breşă de securitate descoperită în august, potrivit unor foşti oficiali americani care au dat declaraţii sub anonimat, ţinând cont de sensibilitatea subiectului, notează The Washington Post.
Microsoft a rezolvat problema şi a comunicat acest lucru în martie, înainte ca “Shadow Brokers” să profite şi să lanseze vulnerabilitatea, în aprilie. Astfel, Microsoft făcuse deja modificările necesare pentru a rezolva această problemă, dar cei care nu şi-au reînnoit sistemul de operare au rămas vulnerabili. Acum, zeci de mii de computere din întreaga lume au fost afectate. NSA nu a comentat pînă acum incidentul, dar unii experţi au arătat simpatie faşă de agenţie, ţinând cont că a avertizat Microsoft cu privire la această problemă.
�n lipsa unui acord scris din partea Monitorul Expres,
pute�i prelua maxim 500 de caractere din acest articol
dac� preciza�i sursa �i dac� insera�i vizibil
link-ul articolului:
Distribuie pe Facebook acest articol pentru a putea fi citit �i de prietenii t�i!





 Cotidianul omului s�n�tos


